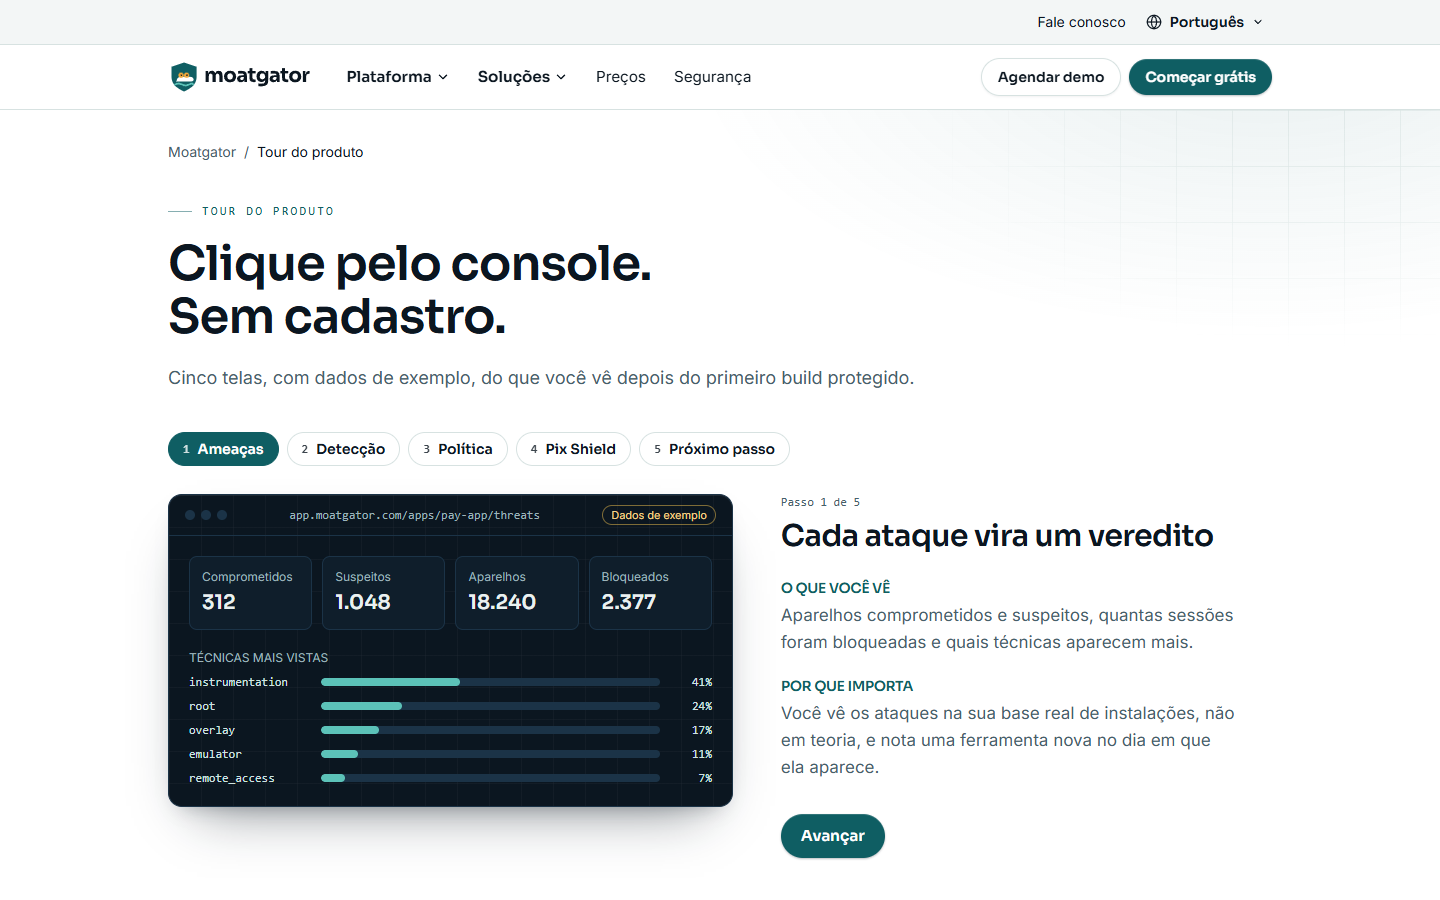
No Brasil, boa parte da fraude contra apps financeiros acontece no próprio celular do cliente: telas falsas desenhadas sobre a tela de pagamento, serviços de acessibilidade que leem e tocam pela vítima, sessões de acesso remoto, aparelhos com root ou hook e cópias reempacotadas do app. Regra no servidor não enxerga nada disso.
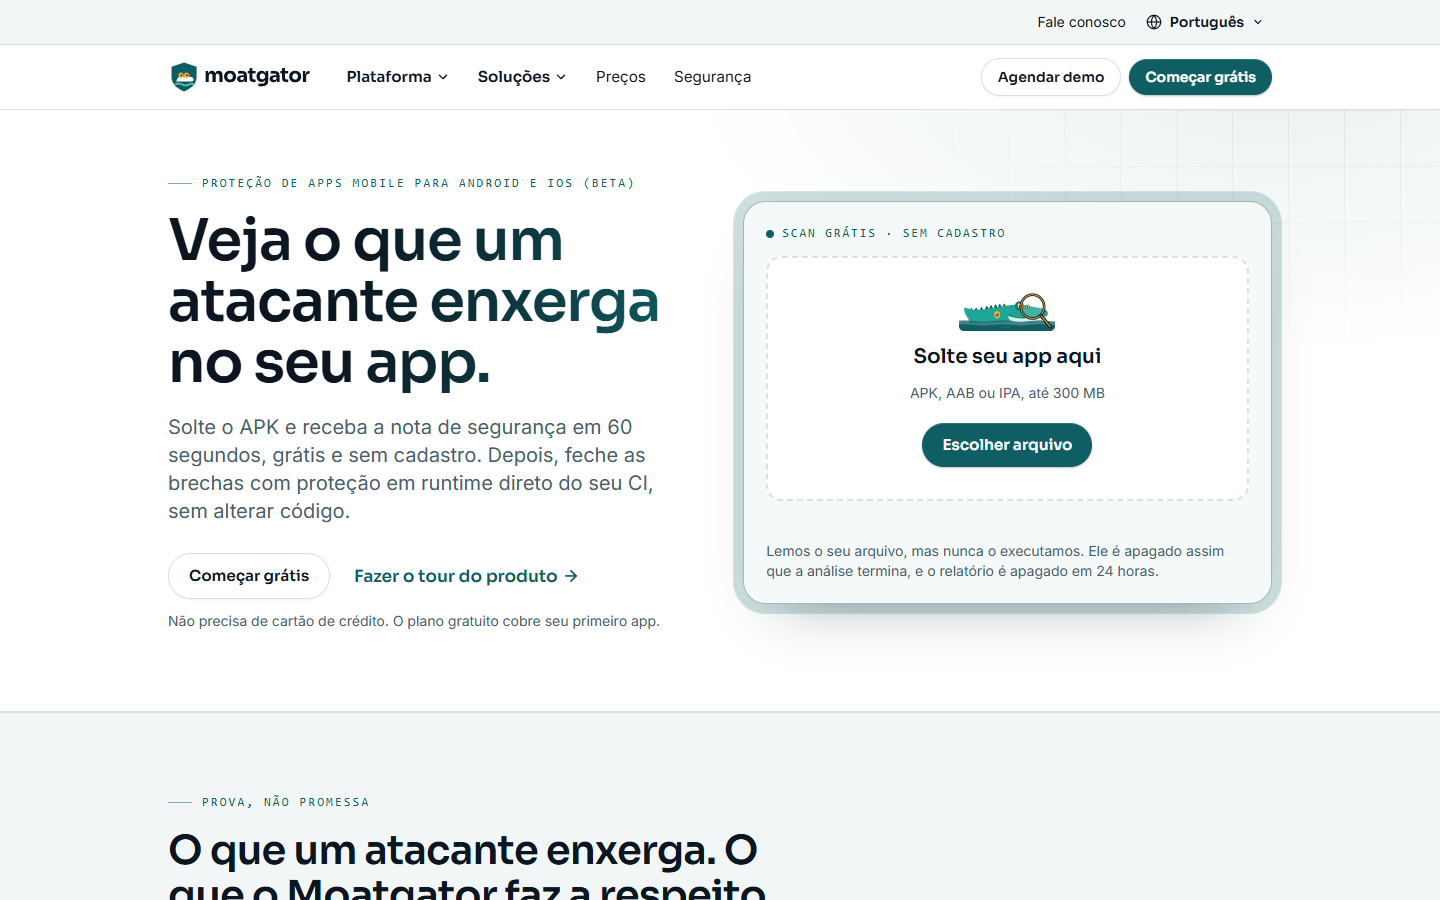
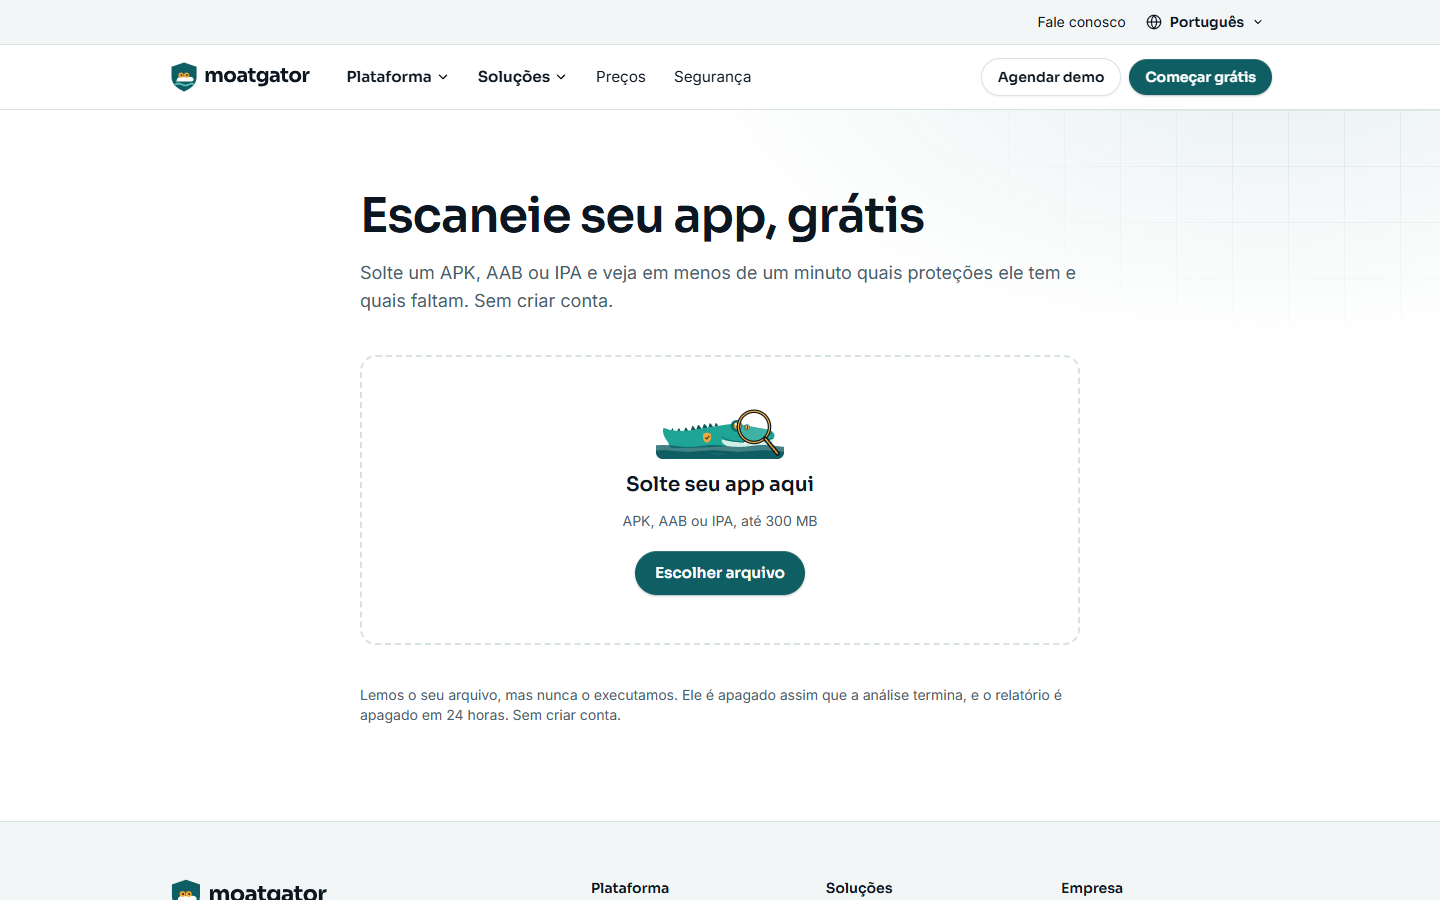
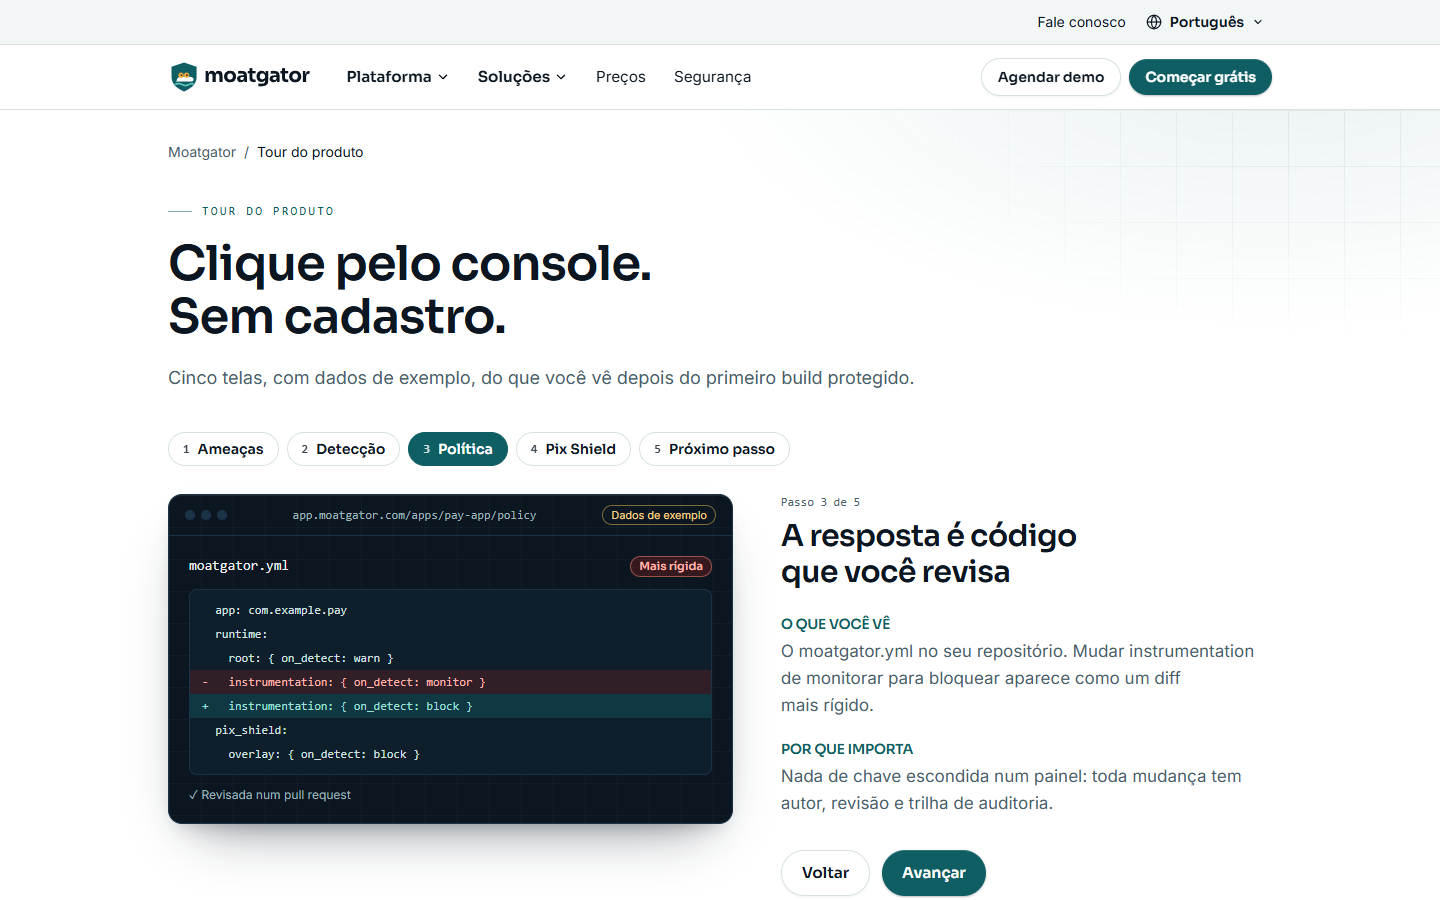
A Moatgator atua no aparelho e no build. O Scan grátis dá nota a qualquer APK, AAB ou IPA segundo o OWASP MASVS-RESILIENCE. O Shield endurece o app compilado no CI do cliente e o devolve sem assinatura, então as chaves de assinatura nunca saem da empresa. O Runtime detecta root, emuladores, Frida, depuradores e adulteração, e um moatgator.yml versionado decide a resposta: monitorar, avisar, bloquear ou encerrar a sessão. Toda detecção começa em modo monitorar, e o Pulse mostra as tentativas no console.
A Moatgator é feita pela GZ Segurança e Defesa Cibernética LTDA, em Cascavel, no Paraná. A empresa é clara sobre os limites: nenhuma proteção é absoluta. O objetivo é aumentar o custo do ataque e dar ao time do cliente o sinal e o tempo para reagir. O site está disponível em 10 idiomas.