

Blog
Como funciona a resiliência de apps móveis, e onde ela termina
Artigos de referência para desenvolvedores e times de segurança: o que cada verificação prova, o que não prova e como rodá-la no CI. Só o lado defensivo.
pix · fraud · android
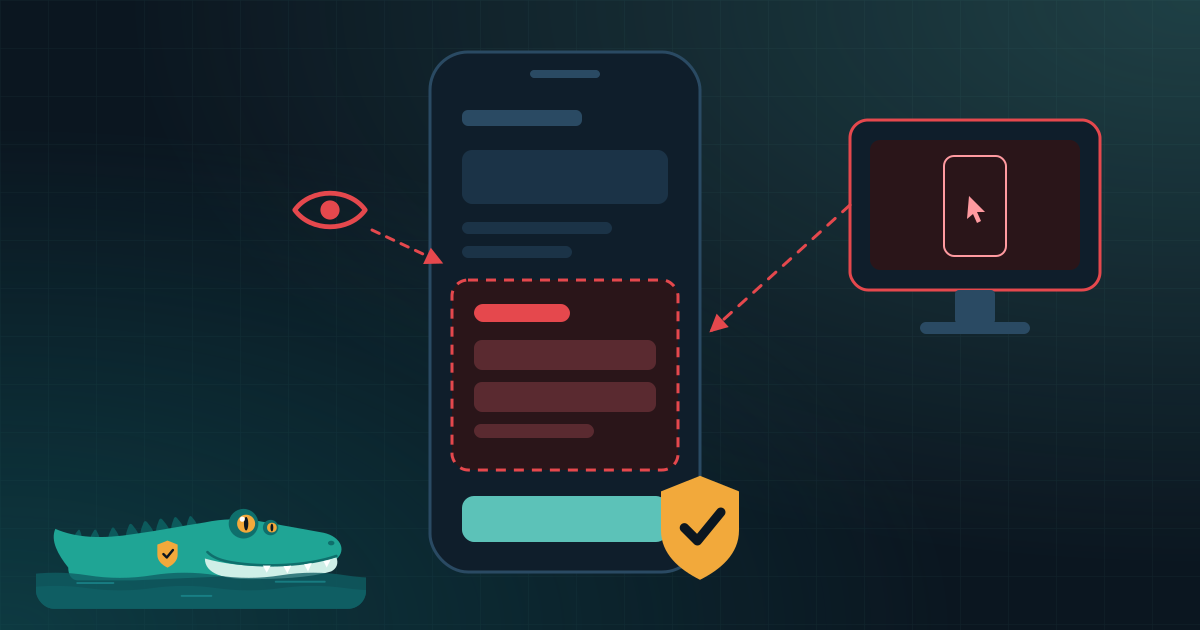
Como funcionam os golpes de Pix com acesso remoto e sobreposição de tela, e o que um app bancário pode fazer
O sistema de pagamentos instantâneos do Brasil atrai malwares Android que observam a tela, abusam da acessibilidade e trocam o destinatário no último segundo. Uma explicação defensiva do padrão, das mudanças de plataforma de 2026 e dos controles que um app pode adicionar.
8 min de leituraPor Equipe Moatgator
owasp-masvs · pentest · resilience
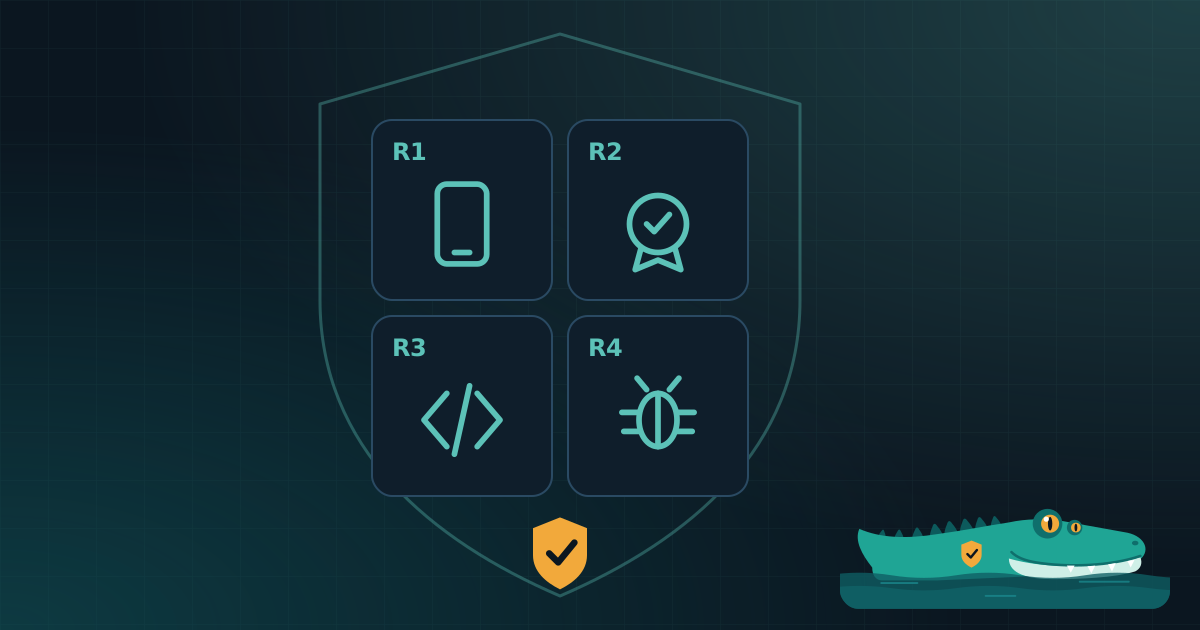
Como passar no item de resiliência de um pentest mobile: os quatro controles do MASVS-RESILIENCE
Relatórios de pentest de apps móveis costumam terminar com um achado de resiliência. Veja o que os quatro controles OWASP MASVS-RESILIENCE realmente pedem, que evidência o testador procura e como fechar as lacunas sem falsa confiança.
9 min de leituraPor Equipe Moatgator
play-integrity · android · attestation
Play Integrity na prática: vereditos, risco de acesso ao app e a cota de 10.000 requisições por dia
Um guia prático para usar a Play Integrity API em um backend real: o que cada veredito significa, como ler o sinal de risco de acesso ao app, como desenhar uma política por operação e como pedir mais do que a cota diária padrão.
7 min de leituraPor Equipe Moatgator