Au Brésil, une grande partie de la fraude contre les apps financières se produit sur le téléphone du client : faux écrans dessinés par-dessus l'écran de paiement, services d'accessibilité qui lisent et touchent à la place de la victime, sessions d'accès à distance, appareils rootés ou hookés et copies reconditionnées de l'app. Les règles côté serveur n'en voient rien.
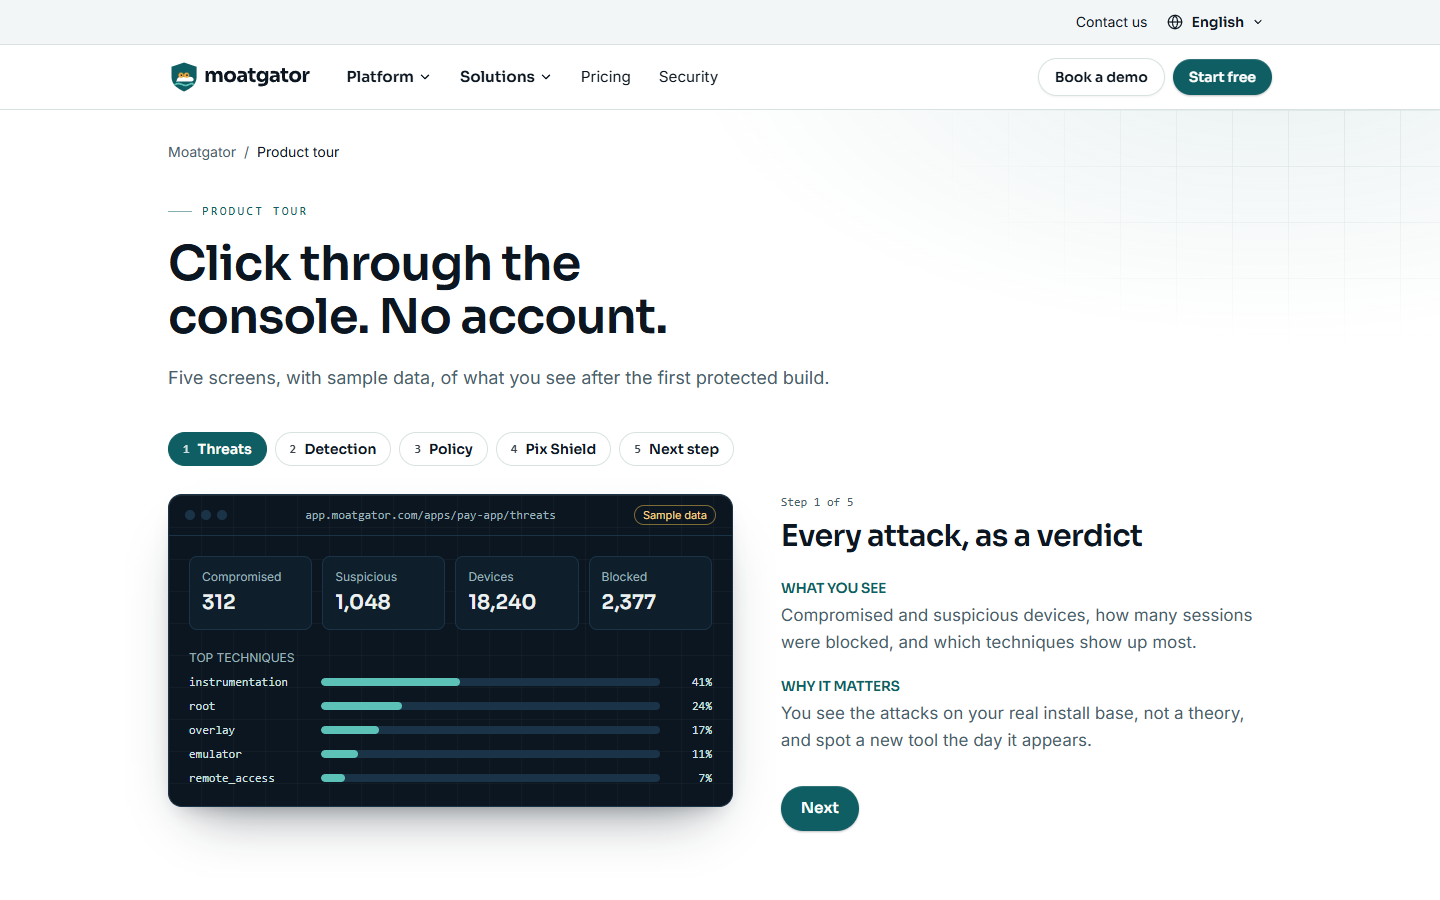
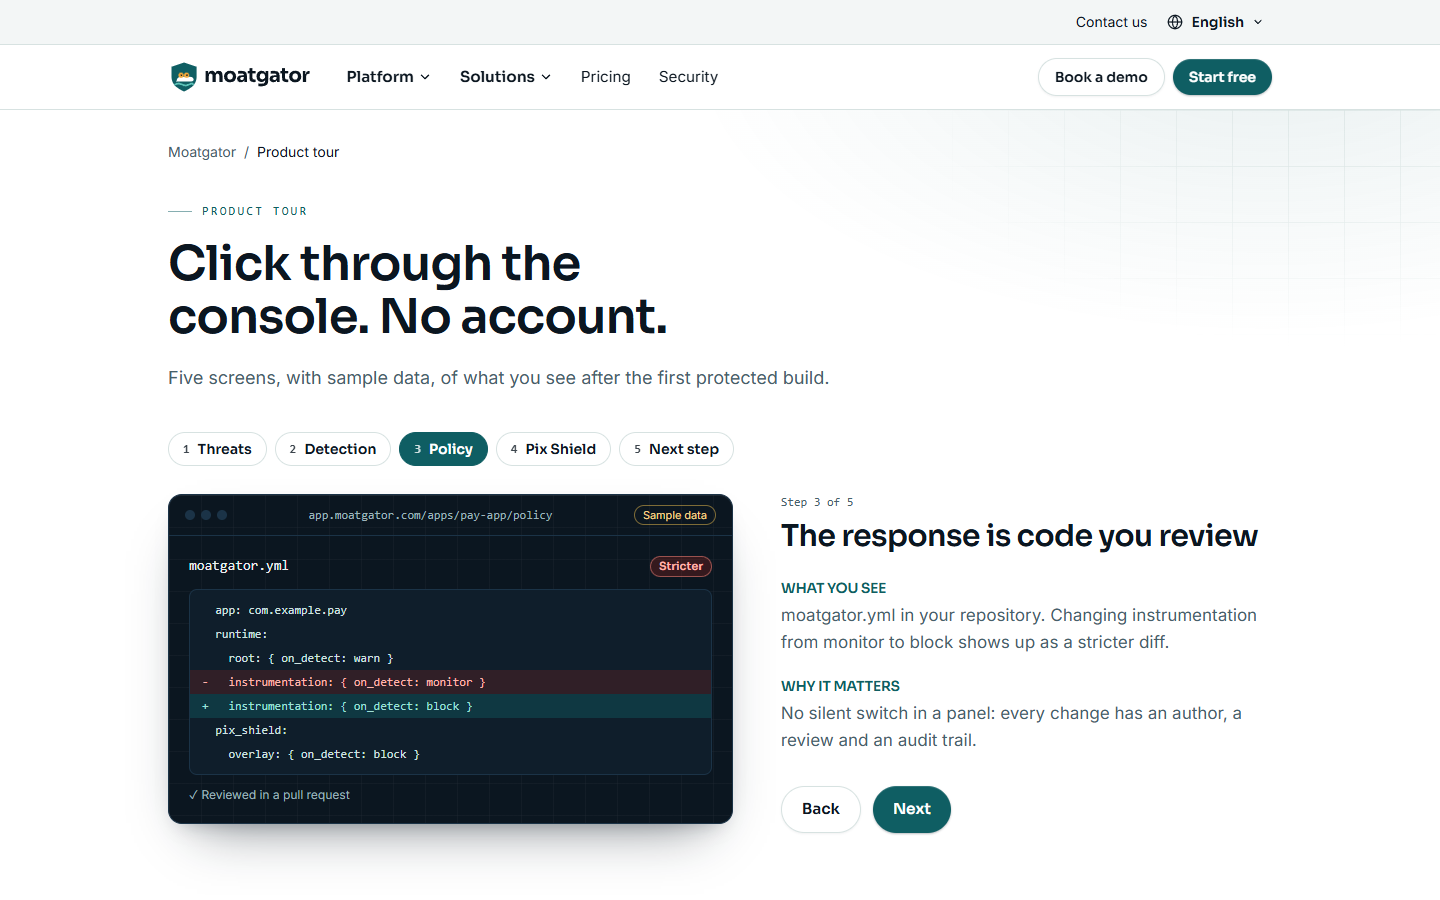
Moatgator agit sur l'appareil et dans le build. Un Scan gratuit note tout APK, AAB ou IPA selon OWASP MASVS-RESILIENCE. Shield durcit l'app compilée dans la CI du client et la renvoie non signée, si bien que les clés de signature ne quittent jamais l'entreprise. Runtime détecte le root, les émulateurs, Frida, les débogueurs et la falsification, et un moatgator.yml versionné décide de la réponse : surveiller, avertir, bloquer ou fermer la session. Chaque détection démarre en mode surveillance, et Pulse affiche les tentatives dans la console.
Moatgator est conçue par GZ Segurança e Defesa Cibernética LTDA, à Cascavel, au Paraná. L'entreprise est claire sur les limites : aucune protection n'est absolue. L'objectif est d'augmenter le coût d'une attaque et de donner à l'équipe du client le signal et le temps pour réagir. Le site est disponible en 10 langues.