В Бразилии значительная часть мошенничества против финансовых приложений происходит на телефоне самого клиента: поддельные экраны поверх экрана оплаты, службы специальных возможностей, которые читают экран и нажимают за жертву, сеансы удалённого доступа, устройства с root или хуками и перепакованные копии приложения. Правила на сервере ничего этого не видят.
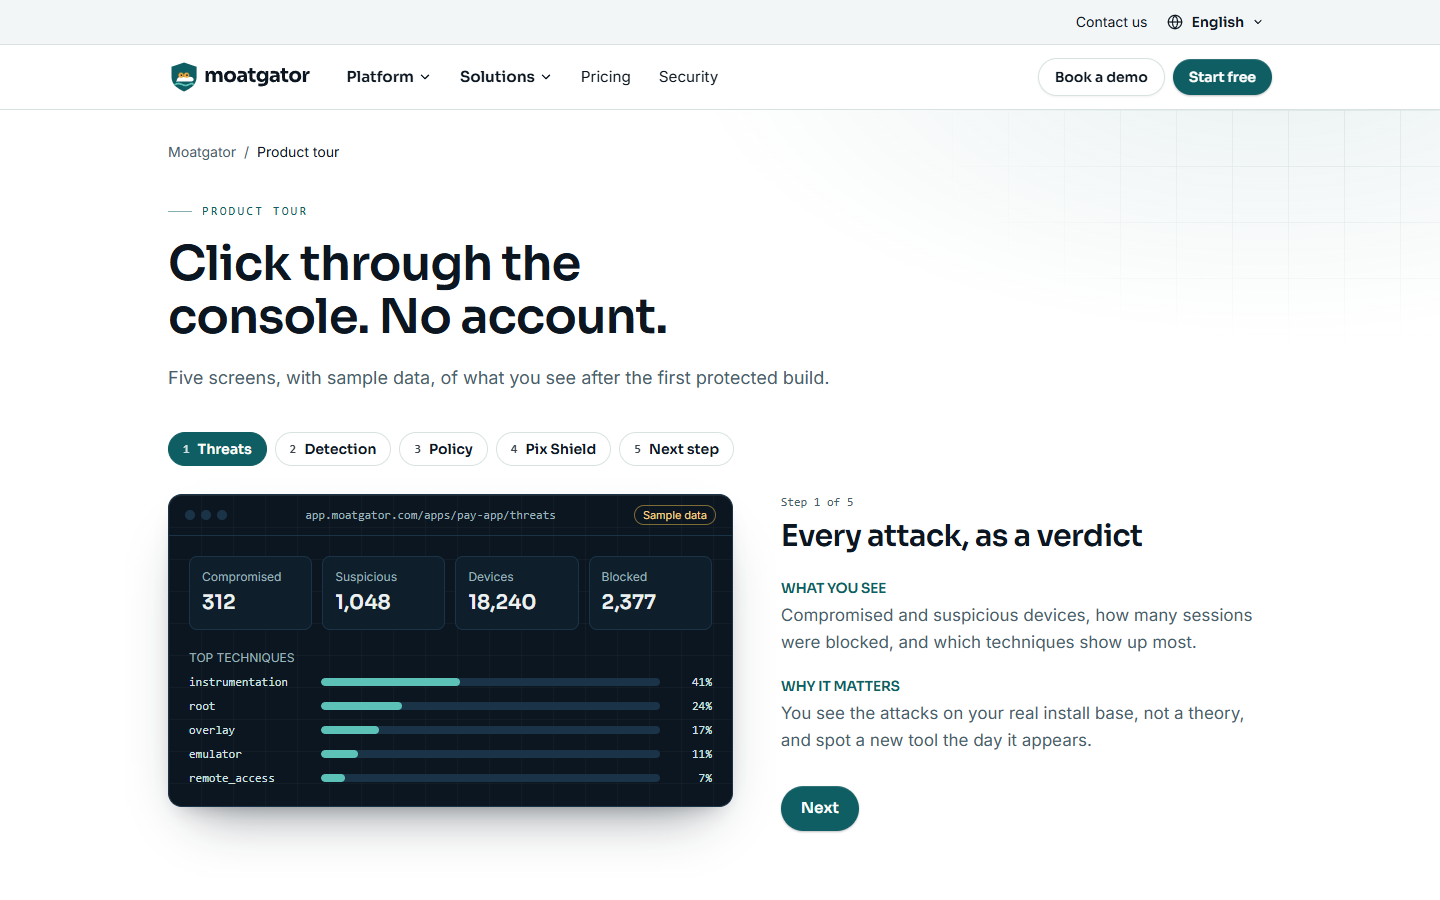
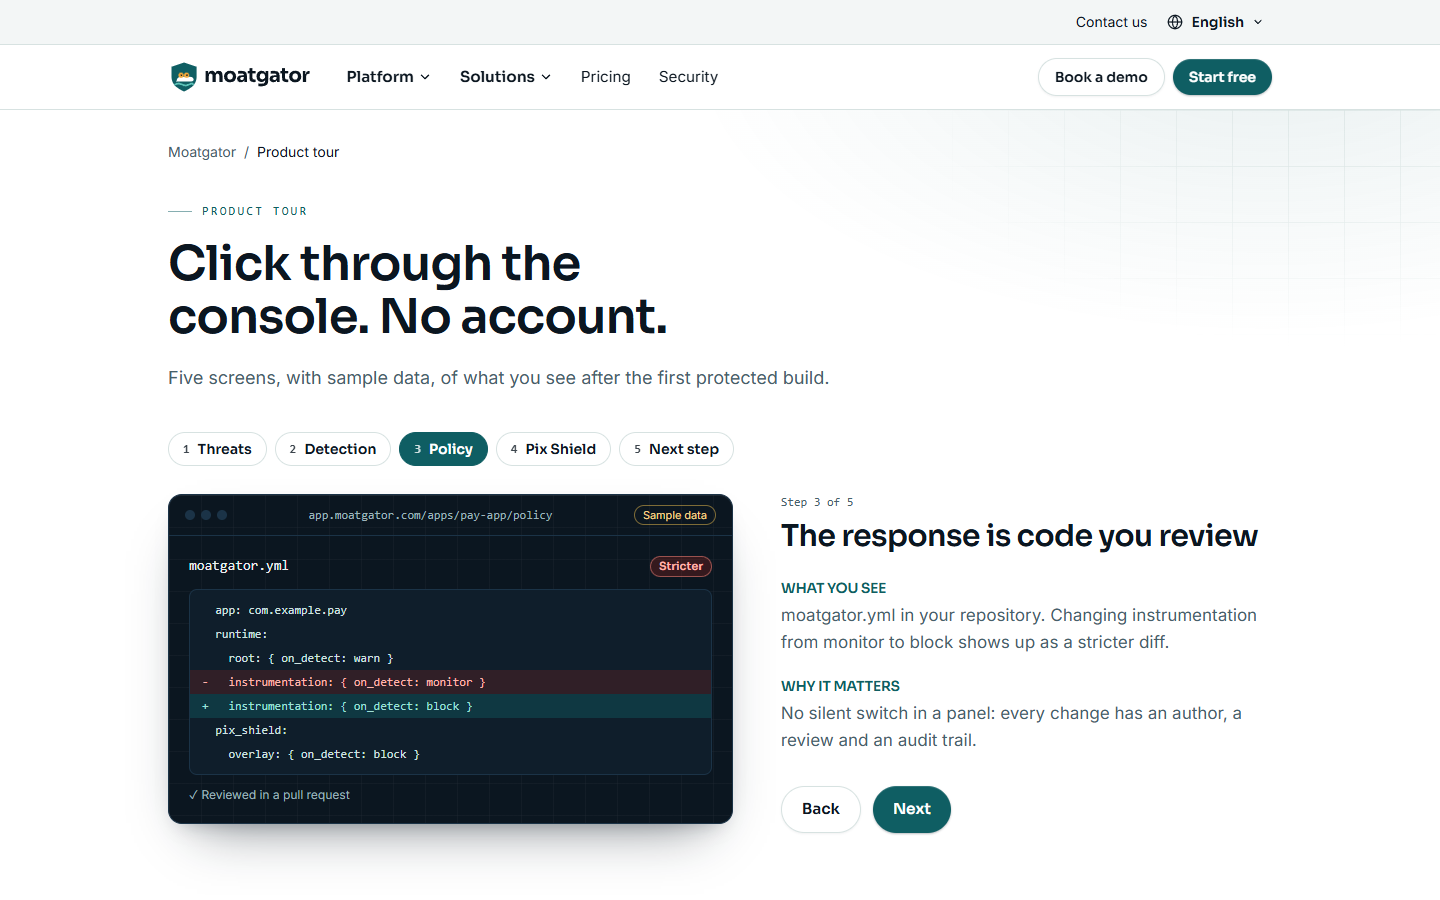
Moatgator работает на устройстве и в сборке. Бесплатный Scan оценивает любой APK, AAB или IPA по OWASP MASVS-RESILIENCE. Shield укрепляет скомпилированное приложение в CI клиента и возвращает его неподписанным, поэтому ключи подписи никогда не покидают компанию. Runtime обнаруживает root, эмуляторы, Frida, отладчики и модификацию, а версионируемый moatgator.yml определяет реакцию: наблюдать, предупредить, заблокировать или завершить сеанс. Каждое обнаружение начинается в режиме наблюдения, а Pulse показывает попытки в консоли.
Moatgator создаёт GZ Segurança e Defesa Cibernética LTDA в городе Кашкавел, штат Парана. Компания открыто говорит о границах: никакая защита не абсолютна. Цель — повысить стоимость атаки и дать команде клиента сигнал и время на реакцию. Сайт доступен на 10 языках.