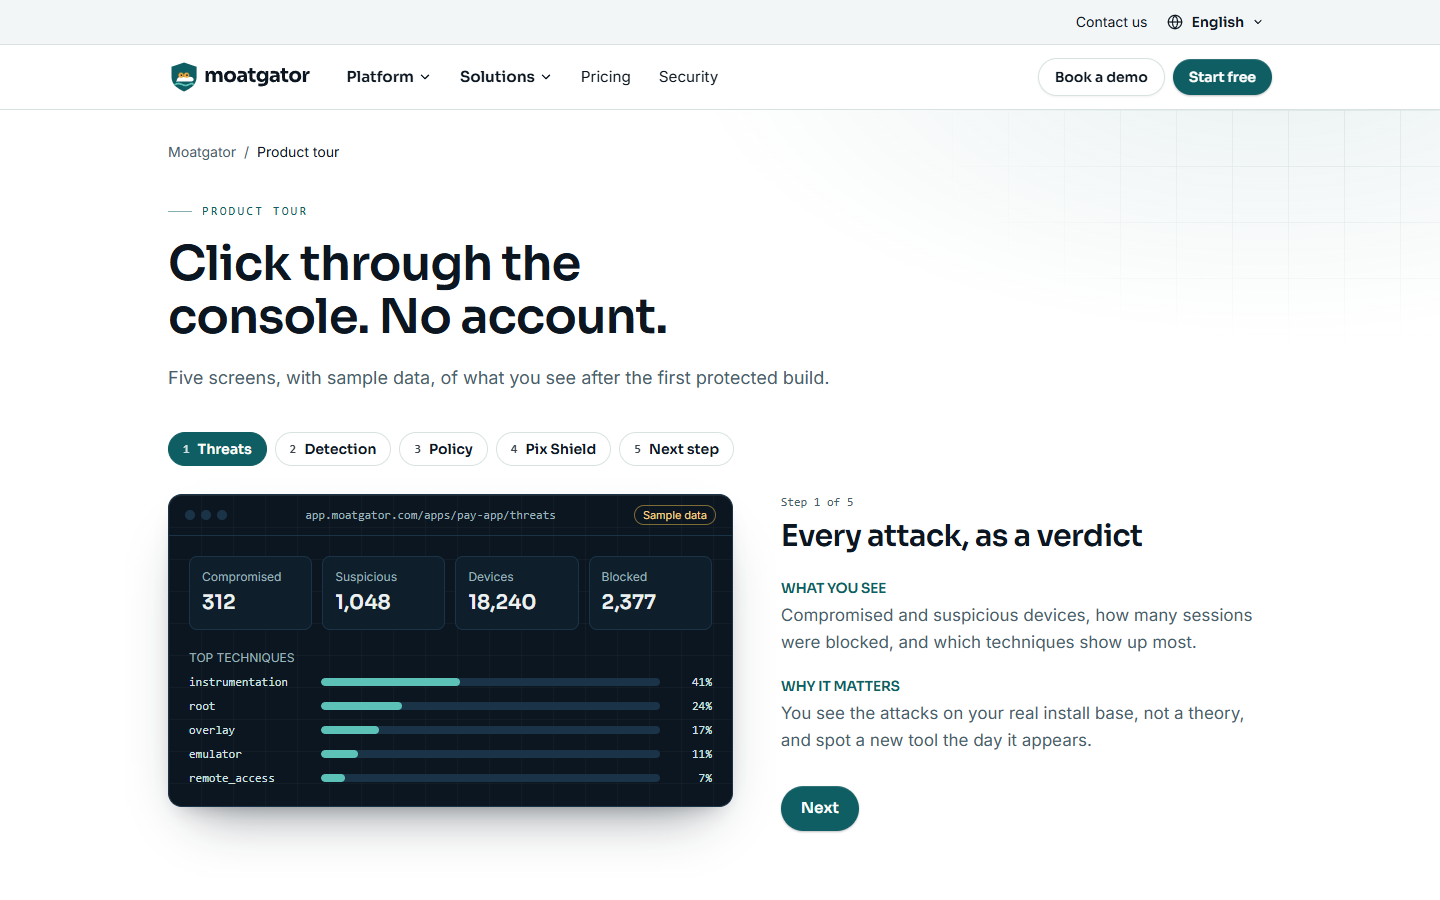
En Brasil, gran parte del fraude contra apps financieras ocurre en el propio teléfono del cliente: pantallas falsas dibujadas sobre la pantalla de pago, servicios de accesibilidad que leen y tocan por la víctima, sesiones de acceso remoto, dispositivos con root o hook y copias reempaquetadas de la app. Las reglas del servidor no ven nada de esto.
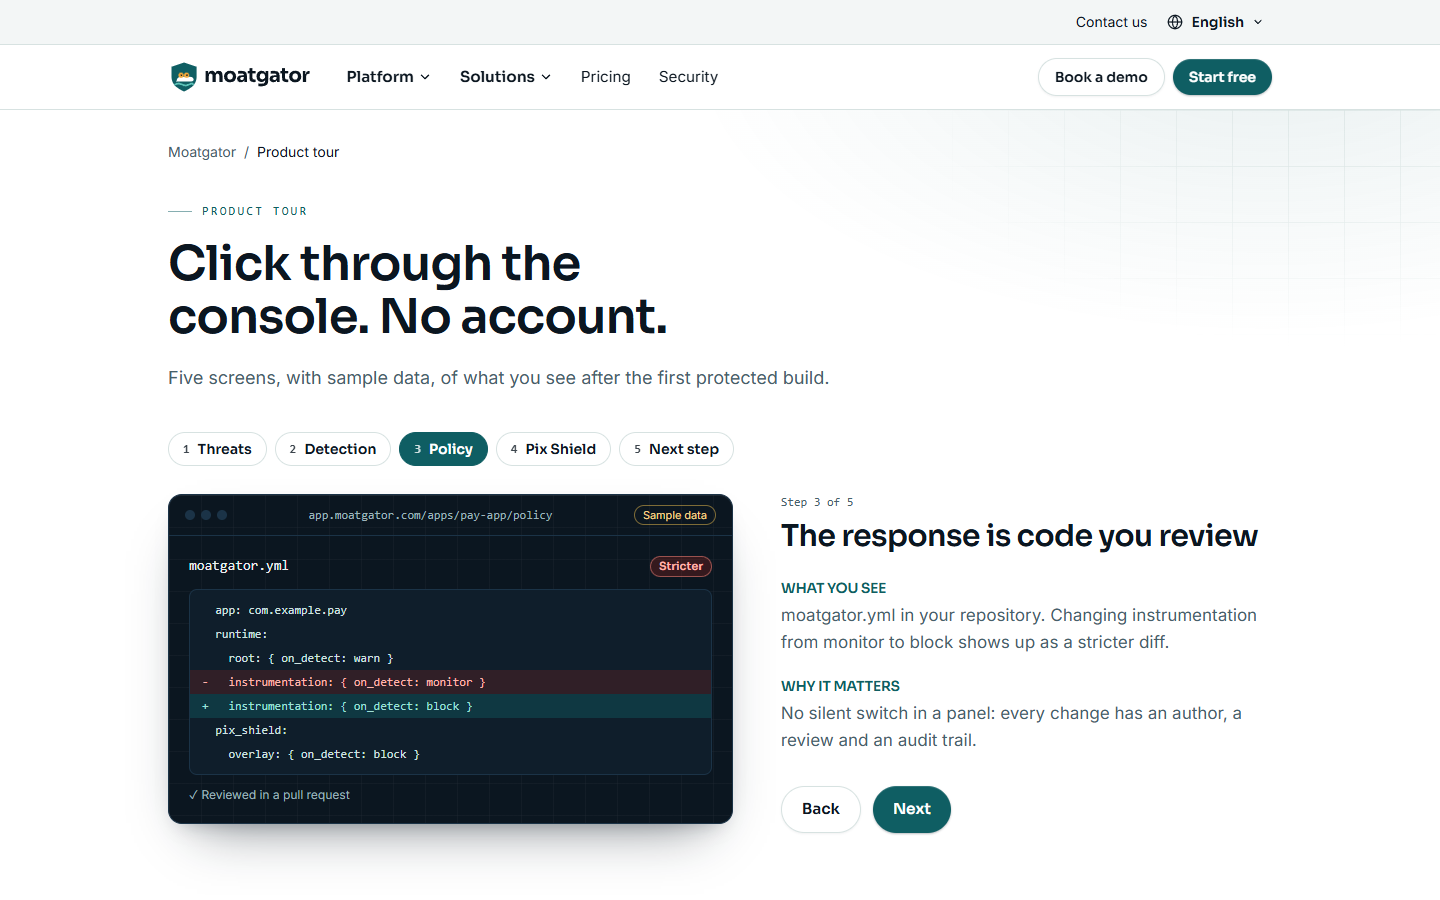
Moatgator trabaja en el dispositivo y en la compilación. Un Scan gratuito califica cualquier APK, AAB o IPA según OWASP MASVS-RESILIENCE. Shield refuerza la app compilada en el CI del cliente y la devuelve sin firmar, así las claves de firma nunca salen de la empresa. Runtime detecta root, emuladores, Frida, depuradores y manipulación, y un moatgator.yml versionado decide la respuesta: monitorizar, avisar, bloquear o cerrar la sesión. Toda detección empieza en modo monitorización y Pulse muestra los intentos en la consola.
Moatgator está hecha por GZ Segurança e Defesa Cibernética LTDA, en Cascavel, Paraná. La empresa es clara sobre los límites: ninguna protección es absoluta. El objetivo es encarecer el ataque y dar al equipo del cliente la señal y el tiempo para responder. El sitio está disponible en 10 idiomas.