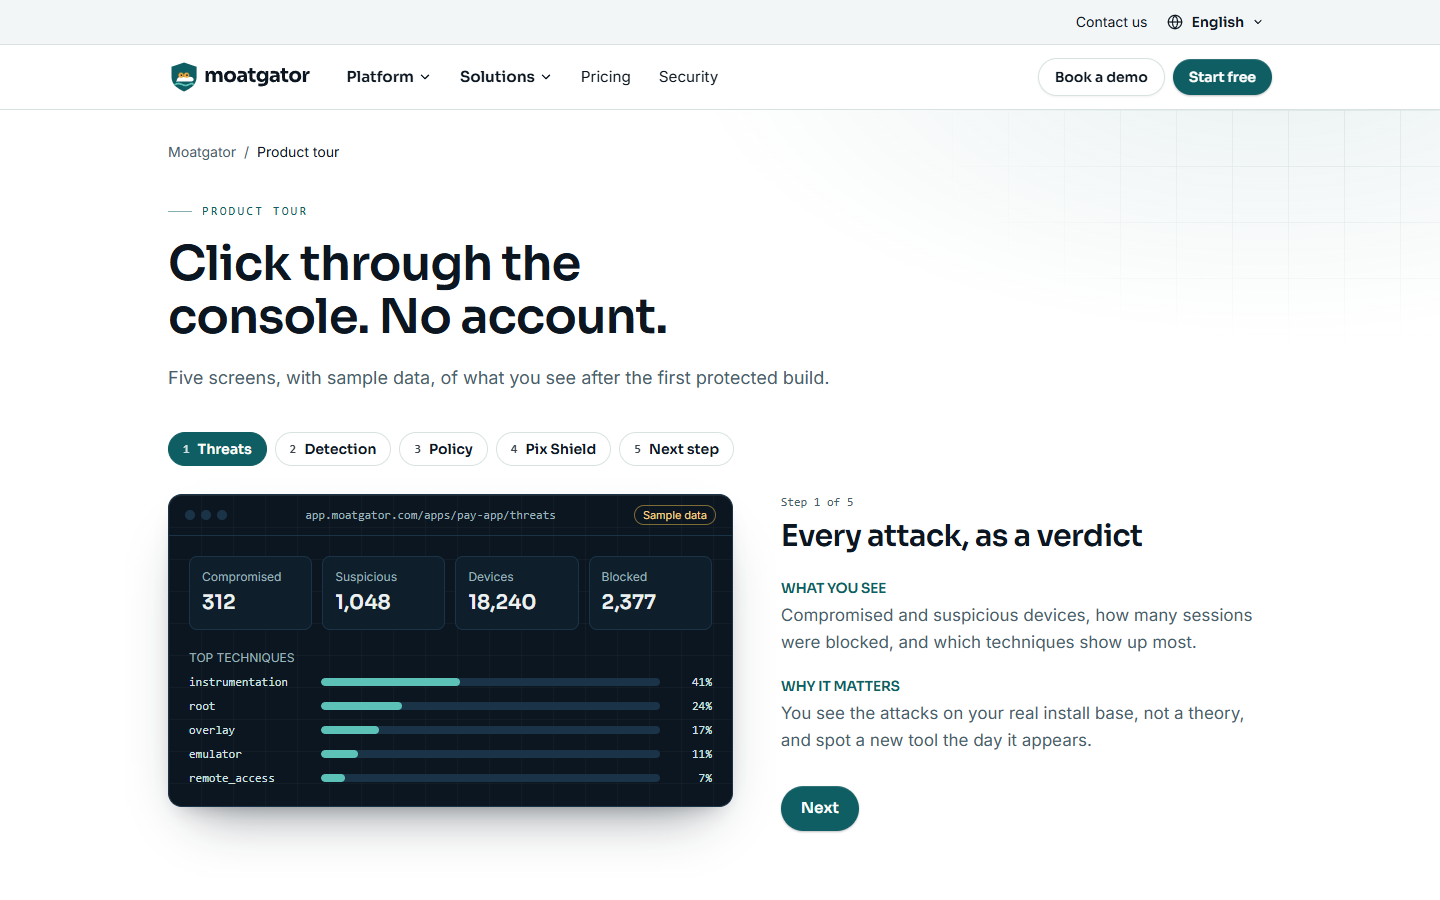
ब्राज़ील में वित्तीय ऐप्स के ख़िलाफ़ धोखाधड़ी का बड़ा हिस्सा ग्राहक के अपने फ़ोन पर होता है: भुगतान स्क्रीन के ऊपर बनाई गई नकली स्क्रीन, पीड़ित की जगह स्क्रीन पढ़ने और टैप करने वाली एक्सेसिबिलिटी सेवाएँ, रिमोट एक्सेस सत्र, रूट या हुक किए गए डिवाइस और ऐप की दोबारा पैक की गई प्रतियाँ। सर्वर के नियम इनमें से कुछ भी नहीं देख पाते।
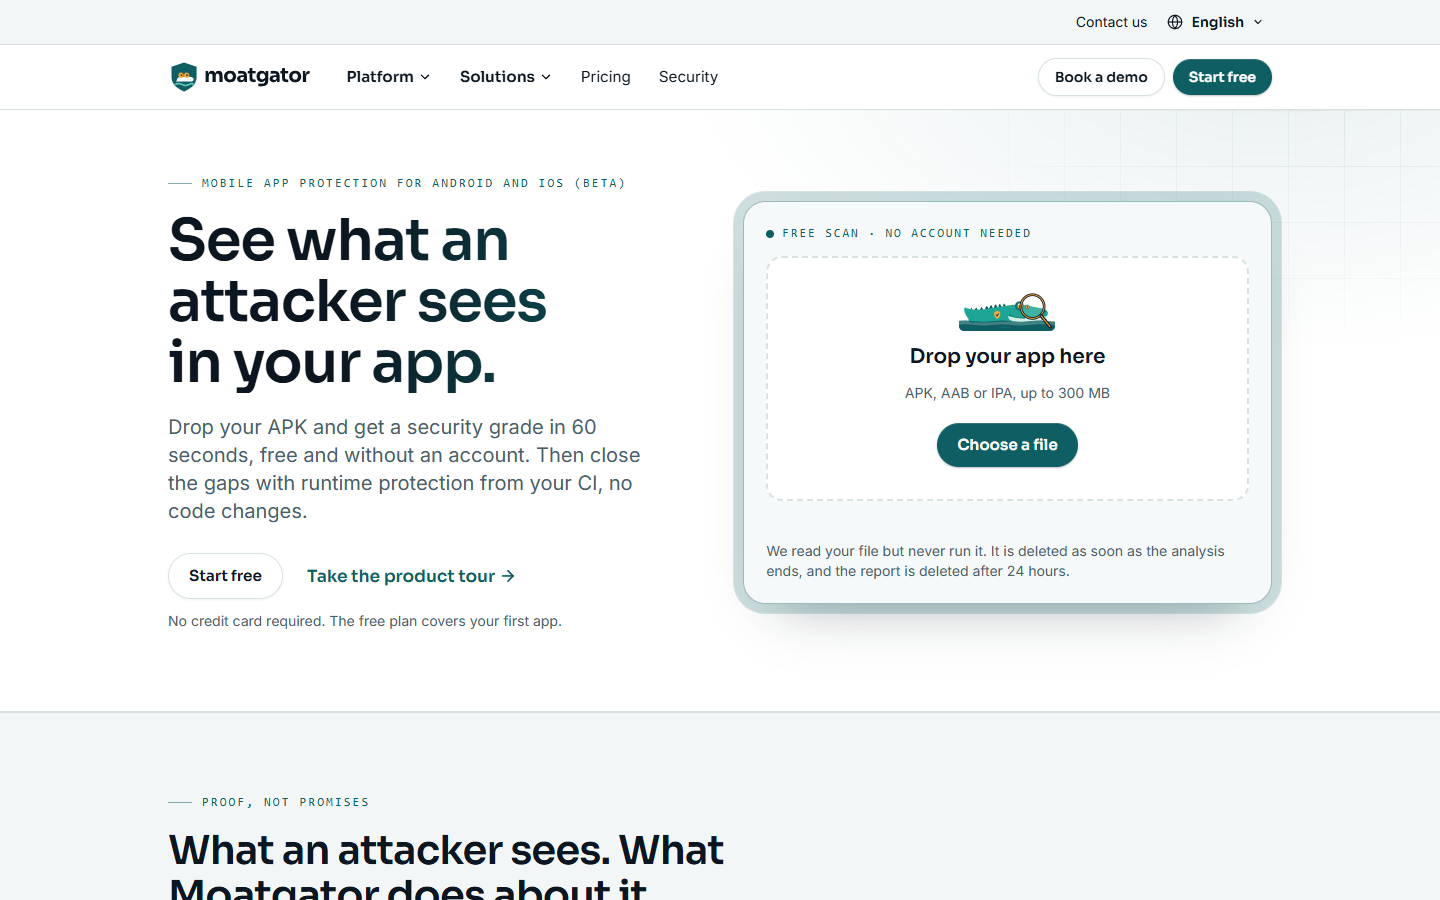
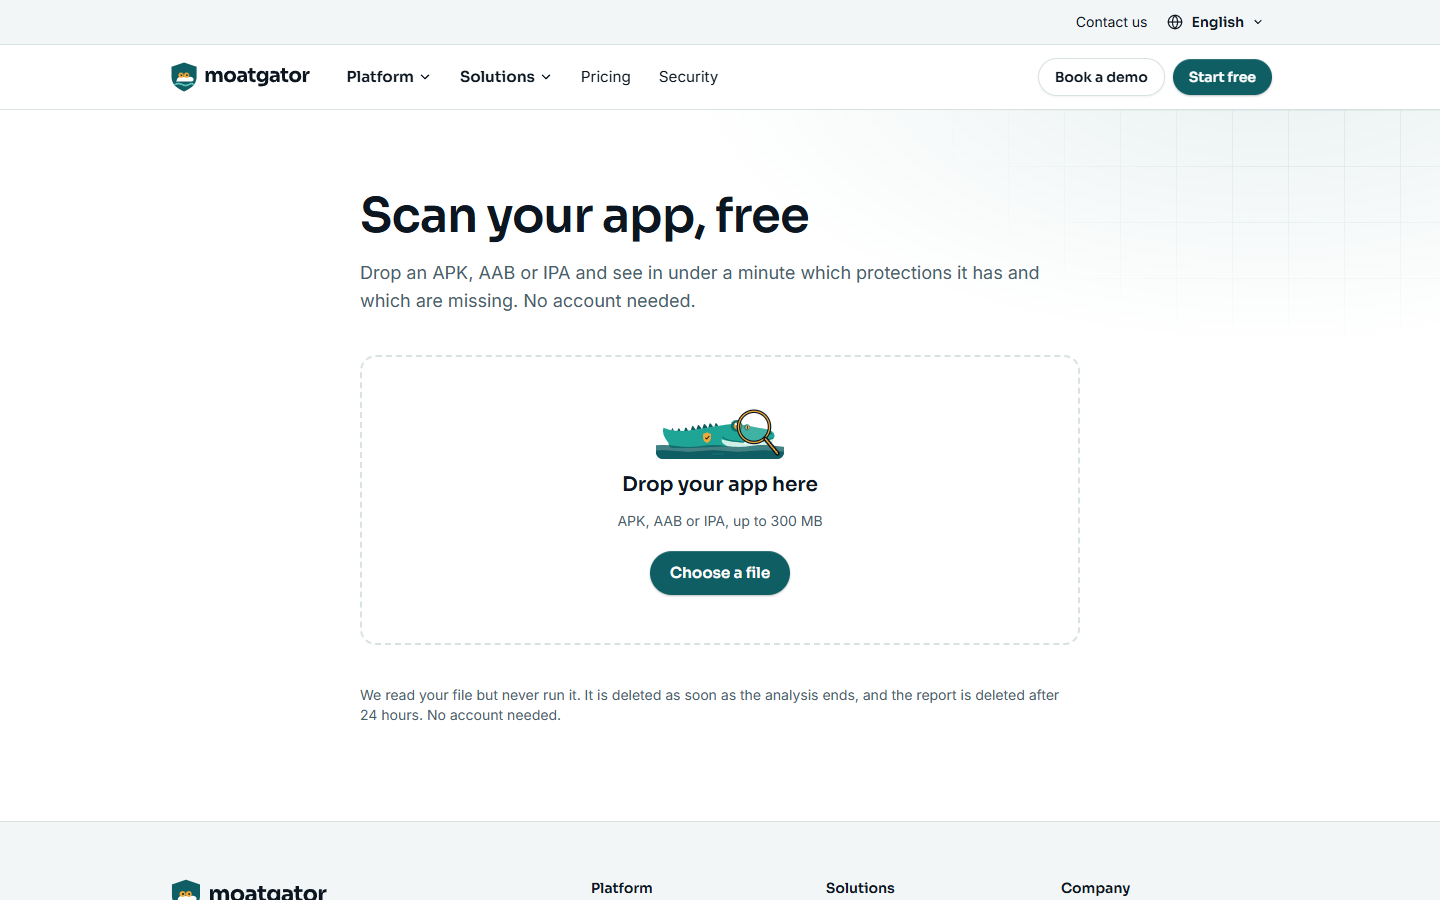
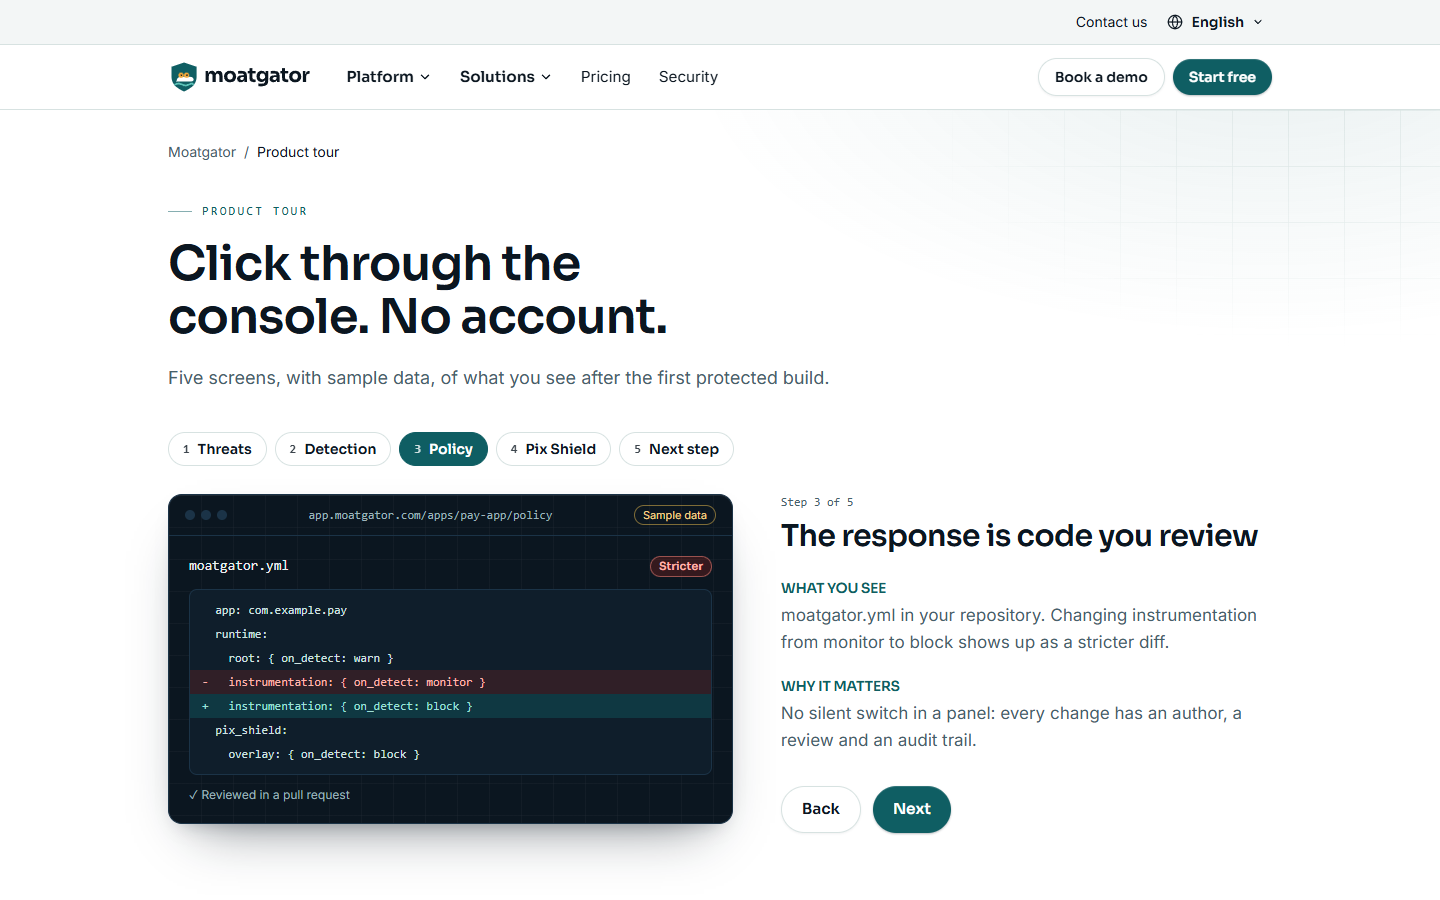
Moatgator डिवाइस पर और बिल्ड में काम करता है। मुफ़्त Scan किसी भी APK, AAB या IPA को OWASP MASVS-RESILIENCE के अनुसार ग्रेड देता है। Shield ग्राहक के CI में कंपाइल किए गए ऐप को मज़बूत बनाता है और उसे बिना हस्ताक्षर के लौटाता है, इसलिए साइनिंग कुंजियाँ कभी कंपनी से बाहर नहीं जातीं। Runtime रूट, एम्युलेटर, Frida, डीबगर और छेड़छाड़ का पता लगाता है, और एक वर्ज़न वाली moatgator.yml प्रतिक्रिया तय करती है: निगरानी, चेतावनी, ब्लॉक या सत्र समाप्त। हर पहचान निगरानी मोड में शुरू होती है, और Pulse कंसोल में प्रयास दिखाता है।
Moatgator को पराना राज्य के कास्कावेल में GZ Segurança e Defesa Cibernética LTDA बनाती है। कंपनी सीमाओं के बारे में साफ़ है: कोई भी सुरक्षा पूर्ण नहीं होती। लक्ष्य हमले की लागत बढ़ाना और ग्राहक की टीम को प्रतिक्रिया के लिए संकेत और समय देना है। वेबसाइट 10 भाषाओं में उपलब्ध है।